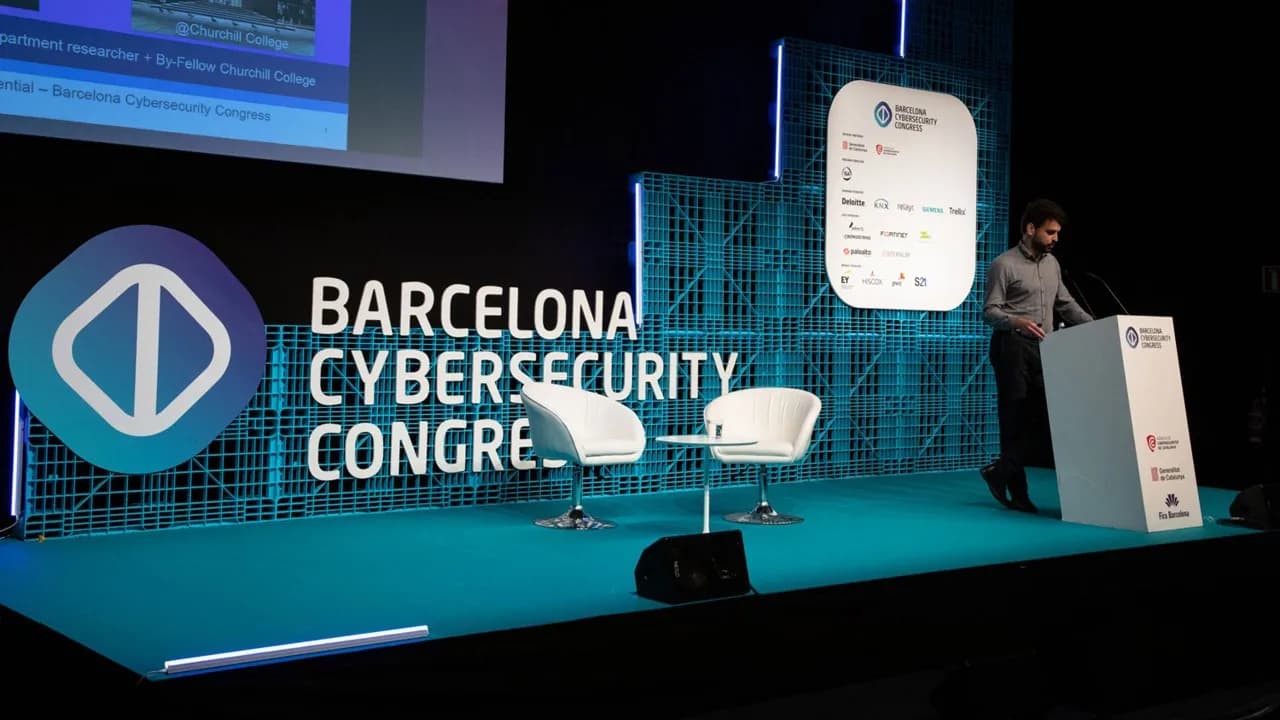
L’Autorité portuaire de la baie d’Algésiras (APBA) a participé au Barcelona Smart Transportation & Maritime Cyber Resilience Forum, organisé le 4 novembre dernier dans le cadre du Barcelona Cybersecurity Congress (BCC26), où elle a présenté les principaux défis de cybersécurité liés à la numérisation des opérations portuaires et à l’interconnexion croissante entre les différents acteurs de la chaîne logistique.
La rencontre, qui s’est tenue sur le site de Fira de Barcelona Gran Via, a réuni des représentants des secteurs du transport et maritime, des autorités portuaires et des entreprises spécialisées dans la sécurité informatique afin d’analyser les menaces émergentes, la protection des systèmes technologiques et la continuité opérationnelle des services essentiels. La journée était organisée par LSEC – Leaders in Security, avec le soutien de l’initiative européenne ACTI-X.
Le port d’Algésiras était représenté par Alejandro Manuel Herrera Pérez, responsable de la sécurité de l’information (CISO) au sein du département du développement technologique de l’APBA, qui est intervenu lors de la table ronde From port to aircraft and across supply chain – Common cybersecurity and CTI challenges, consacrée aux défis communs de cybersécurité et au partage de renseignements sur les menaces dans les chaînes d’approvisionnement.
Le débat était animé par Ulrich Seldeslachts, directeur général de LSEC – Leaders in Security, et a également réuni Nick Saharan, président de CSAFI.ORG, et Vincent Rigal, responsable des centres des opérations de sécurité des applications chez Amadeus.
Lors de son intervention, Herrera a expliqué que la transformation du port d’Algésiras vers un modèle d’écosystème portuaire intelligent et interconnecté implique de nouvelles exigences en matière de protection numérique, notamment en raison des différences de maturité technologique et de cybersécurité entre les entreprises et les organisations qui composent la communauté portuaire.
Dans ce contexte, le représentant de l’APBA a indiqué que la stratégie de protection de l’institution prévoit un examen continu de la surface d’exposition aux menaces potentielles, ainsi qu’une coopération avec les opérateurs portuaires, les compagnies maritimes, les entreprises logistiques, les administrations publiques et les forces de sécurité afin de faciliter la détection des incidents et la réponse à ceux-ci.
Cette approche prévoit le passage de modèles de protection individuels à un système de cyberrésilience collective, fondé sur le partage d’informations sur les menaces, la connaissance commune des vulnérabilités et la coordination entre les différents acteurs de l’écosystème logistique et portuaire.
La table ronde a également examiné les risques liés à la dépendance technologique croissante des chaînes d’approvisionnement internationales et à la convergence entre les systèmes de technologies de l’information (IT) et les environnements de technologie opérationnelle (OT), utilisés pour gérer les processus et les infrastructures.
Parmi les sujets abordés figuraient les conséquences potentielles des cyberattaques et des menaces hybrides sur l’activité portuaire, notamment les perturbations du trafic maritime, les temps d’attente des navires et les opérations d’embarquement et de débarquement des marchandises et des passagers.
L’utilisation de l’intelligence artificielle dans le domaine de la cybersécurité figurait également parmi les sujets étudiés. Les participants ont examiné à la fois son utilisation pour mener des cyberattaques et les possibilités qu’elle offre pour identifier les menaces et améliorer les mécanismes de défense et de réponse.
La capacité des infrastructures critiques à maintenir leurs services en période de crise et la nécessité de disposer de procédures d’intervention coordonnées en cas d’incidents susceptibles de compromettre la continuité des opérations ont également été abordées.
Au cours des autres sessions, les spécialistes ont analysé l’augmentation des cyberattaques et les obligations de notification des incidents prévues par la directive européenne NIS2 pour les entités considérées comme essentielles ou importantes, ainsi que les exigences découlant de sa transposition dans la législation nationale.
Le programme a également abordé la coordination entre les institutions européennes et régionales, la protection numérique des administrations publiques et le développement de plateformes d’échange de renseignements sur les menaces financées par des fonds communautaires. Ces outils permettent de partager des informations sur les incidents détectés et de faciliter leur identification par d’autres organisations.
La septième édition du Barcelona Cybersecurity Congress s’est tenue du 3 au 5 novembre, avec la participation de 112 entreprises exposantes, de plus de 150 experts internationaux et de plus de 6 900 visiteurs. Parmi les entreprises présentes figuraient EY, Fortinet, Cisco, SoSafe, Mastercard, Sophos, ClearSkies, Sirt, TrendAI, ThreatLocker et Telefónica, qui ont présenté des solutions technologiques destinées à prévenir, détecter et contrer les cybermenaces.