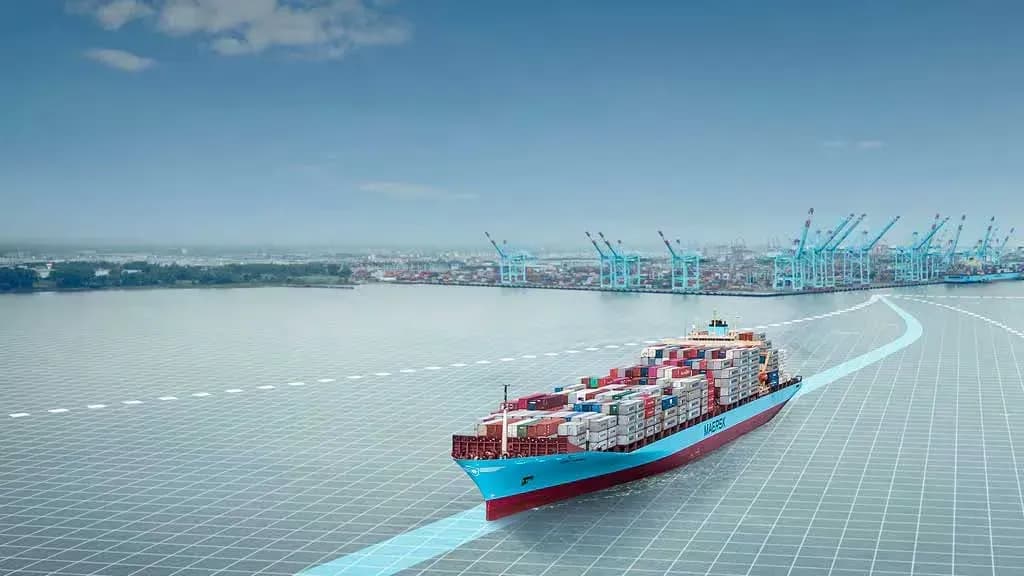
La compagnie maritime A.P. Moller-Maersk a confirmé ce mercredi 11 novembre un incident de sécurité informatique ayant permis un accès non autorisé et l’extraction de données de l’un de ses systèmes. L’entreprise danoise a ouvert une enquête afin de déterminer l’ampleur des faits et affirme que, selon les vérifications effectuées jusqu’à présent, rien n’indique que des informations sensibles aient été divulguées ni que l’incident ait affecté ses opérations.
Le système compromis est une plateforme informatique locale que Maersk a intégrée à son infrastructure technologique à la suite d’une acquisition antérieure. La compagnie n’a pas indiqué publiquement quel système a été touché, ni précisé la nature ou le volume des données extraites.
Selon la communication officielle de Maersk, son équipe de cybersécurité a ouvert une enquête après avoir détecté l’incident et a pris des mesures pour protéger le système affecté. Les premières vérifications indiquent que l’accès non autorisé est limité à cette infrastructure, sans aucun signe d’atteinte au reste des systèmes informatiques du groupe.
L’armateur a également indiqué n’avoir relevé aucun signe de problème concernant les connexions utilisées par ses clients et partenaires au moyen d’interfaces de programmation d’applications (API) ou de systèmes d’échange de données informatisé (EDI), des outils couramment utilisés pour intégrer les processus de souscription, la documentation et le suivi des marchandises.
Maersk ne prévoit aucune interruption de ses services logistiques et maritimes à la suite de l’incident. Selon la communication de la compagnie, les clients peuvent continuer à utiliser normalement ses plateformes numériques pour effectuer des réservations et gérer leurs expéditions.
La confirmation de l’incident coïncide avec la publication d’une revendication du groupe de cybercriminels WhiteArmor, qui affirme avoir dérobé environ 100 gigaoctets d’informations liées à une plateforme logistique associée à Maersk.
D’après les informations diffusées par le groupe et rapportées par des médias spécialisés en cybersécurité, les données prétendument obtenues comprendraient 29 297 dossiers de conducteurs, plus de 16 000 comptes d’employés ainsi que des documents liés aux livraisons, aux commandes et aux opérations d’entreposage. Les attaquants affirment que certains dossiers contiendraient des mots de passe non chiffrés.
WhiteArmor réclame également un paiement de cinq millions de dollars en bitcoins et menace de publier les données si la somme demandée ne lui est pas versée.
Ces affirmations proviennent exclusivement du groupe à l’origine de la revendication et n’ont pas été vérifiées de manière indépendante. Maersk n’a pas non plus confirmé publiquement que WhiteArmor soit à l’origine de l’accès non autorisé faisant l’objet de son enquête, ni que les informations que le groupe affirme avoir dérobées proviennent du système affecté.
L’équipe d’enquête de Cybernews a établi un lien entre les allégations des attaquants et LF Logistics, une entreprise de gestion de chaînes d’approvisionnement acquise par Maersk en 2022. Toutefois, l’armateur n’a pas officiellement identifié la filiale ou la plateforme technologique concernée.
La compagnie a indiqué qu’elle tiendrait ses clients informés à mesure que de nouveaux résultats de l’enquête seront disponibles et qu’elle communiquerait toute circonstance nécessitant d’informer spécifiquement les parties concernées. Elle a également recommandé de vérifier par les canaux habituels toute communication inattendue faisant référence à l’incident de sécurité.