
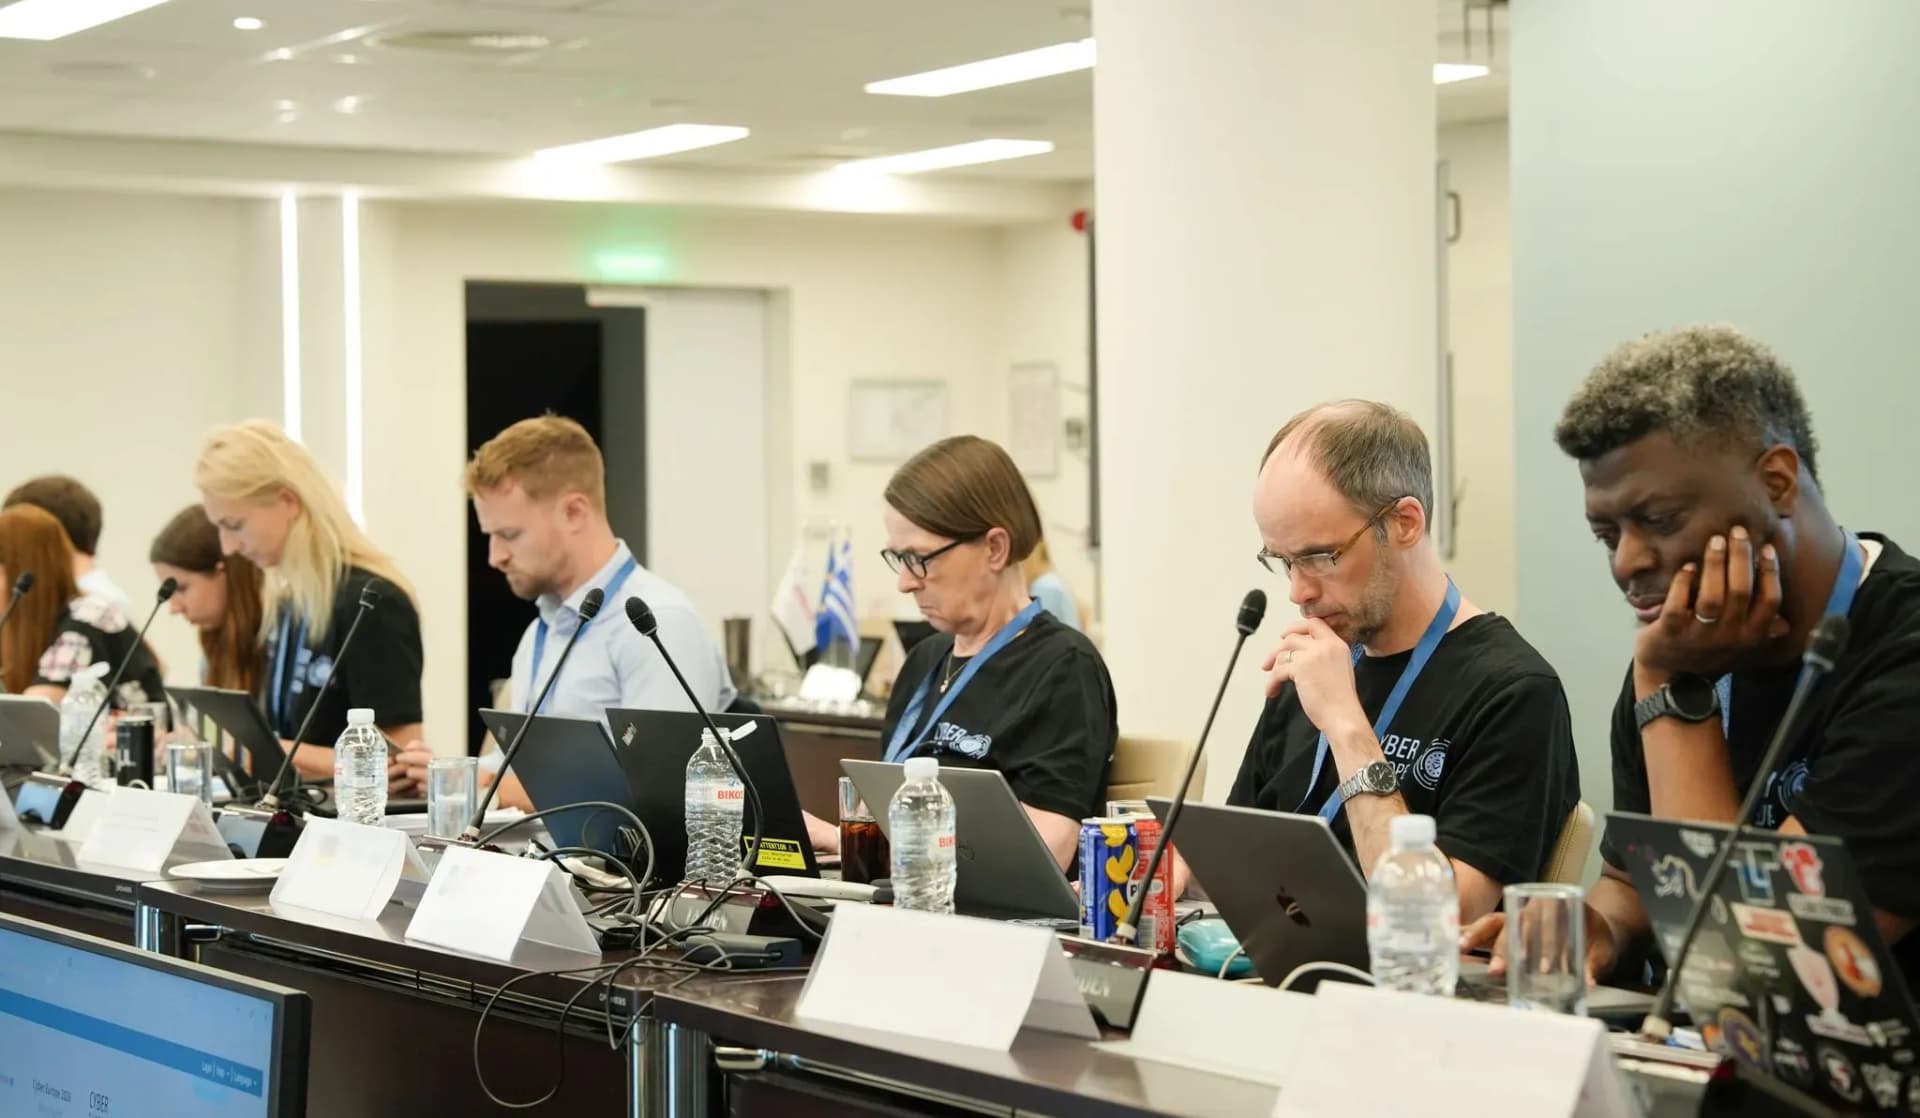
L'Agence de l'Union européenne pour la cybersécurité (ENISA) a coordonné les 10 et 11 juin la huitième édition de l'exercice Cyber Europe, avec pour objectif d'améliorer la préparation face aux incidents numériques et de garantir la continuité des services essentiels sur les réseaux ferroviaires et maritimes du continent.
Le simulacre de deux jours a reproduit des incidents cybernétiques à grande échelle ayant entraîné une crise systémique pour les systèmes de transport interconnectés de l'Union européenne. Les participants ont dû analyser des incidents techniques avancés sous la pression de scénarios complexes inspirés de menaces réelles. L'activité centrale a été basée sur l'échange d'informations entre les acteurs impliqués afin de maintenir la couverture de la situation à un niveau technique, opérationnel et politique. ENISA a collaboré avec plus de 100 experts issus d'agences nationales de cybersécurité, de secteurs publics et privés de l'UE et de l'Association européenne de libre-échange (AELE), totalisant plus de 5 000 participants.
La vice-presidente exécutive de la Souveraineté technologique, Sécurité et Démocratie, Henna Virkkunen, a souligné que le transport constitue un secteur critique susceptible de recevoir des menaces cybernétiques. Selon la représentante communautaire, les incidents dans les ports ou sur les chemins de fer provoquent des effets qui s'étendent au-delà du secteur lui-même, affectant le commerce, la mobilité militaire et la capacité de réponse face aux situations d'urgence. Virkkunen a ajouté que le caractère transfrontalier de ces menaces exige une capacité d'action conjointe et rapide avec les partenaires internationaux, notamment dans un contexte où les stratégies hybrides floutent les limites entre les infrastructures civiles et militaires.
Pour sa part, le directeur exécutif d'ENISA, Juhan Lepassaar, a déclaré que les dépendances numériques dans les infrastructures critiques européennes représentent une réalité opérationnelle partagée, où les systèmes interconnectés exposent les économies à des risques communs qui nécessitent une responsabilité collective en matière de sécurité.
Le secteur des transports occupe une position socio-économique significative dans le contexte géopolitique actuel. Les rapports d'ENISA sur le paysage des menaces placent ce segment parmi les cinq les plus touchés par des incidents cybernétiques au cours des deux dernières années. Tant le secteur ferroviaire que marin présentent des environnements complexes avec une multiplicité d'acteurs, des niveaux similaires de numérisation et le défi commun d'intégrer des technologies opérationnelles héritées avec des systèmes modernes sans altérer les réglementations de sécurité et de fiabilité. La dépendance des chaînes d'approvisionnement et des fournisseurs externes accroît l'exposition à ces risques, tandis que leur rôle dans la logistique militaire renforce leur valeur stratégique. Le rapport NIS360 d'ENISA a indiqué que les deux sous-secteurs affichent un indice de maturité en cybersécurité inférieur à la moyenne par rapport à leur niveau de criticité.
Au cours du développement de Cyber Europe, les infrastructures maritimes et ferroviaires critiques ont subi une attaque simulée coordonnée qui a provoqué des interruptions opérationnelles. Les systèmes de navigation et la logistique portuaire ont été compromis, interrompant le mouvement des marchandises et générant des risques de collision. Parallèlement, les réseaux ferroviaires ont connu des interférences qui ont paralysé les trains transfrontaliers, affectant le transport de passagers et de fournitures. Les autorités de transport et les services de vente de billets ont également été l'objet d'une attaque de ransomware qui a affecté la gestion administrative, provoquant la fuite de données et des campagnes de désinformation sur les réseaux sociaux par des groupes d'activistes informatiques.
Cette édition a été l'occasion de tester le Plan de Réponse aux Crises de Cybersécurité de l'UE (Cyber Blueprint), mis à jour en juin 2025 pour coordonner les actions techniques, opérationnelles et politiques face à des incidents à grande échelle. De plus, la Réserve de Cybersécurité de l'UE, prévue dans le Règlement de Solidarité Cybernétique de l'UE et opérée par ENISA, a été testée pour la première fois, fournissant des services de réponse via des fournisseurs de sécurité gérés et dignes de confiance.
Après la conclusion de l'exercice, ENISA procédera à une évaluation et à une analyse détaillées pour identifier les faiblesses du système, dont les résultats seront recueillis dans des rapports de conclusions visant à introduire des améliorations dans les processus de préparation et de réponse communautaires.